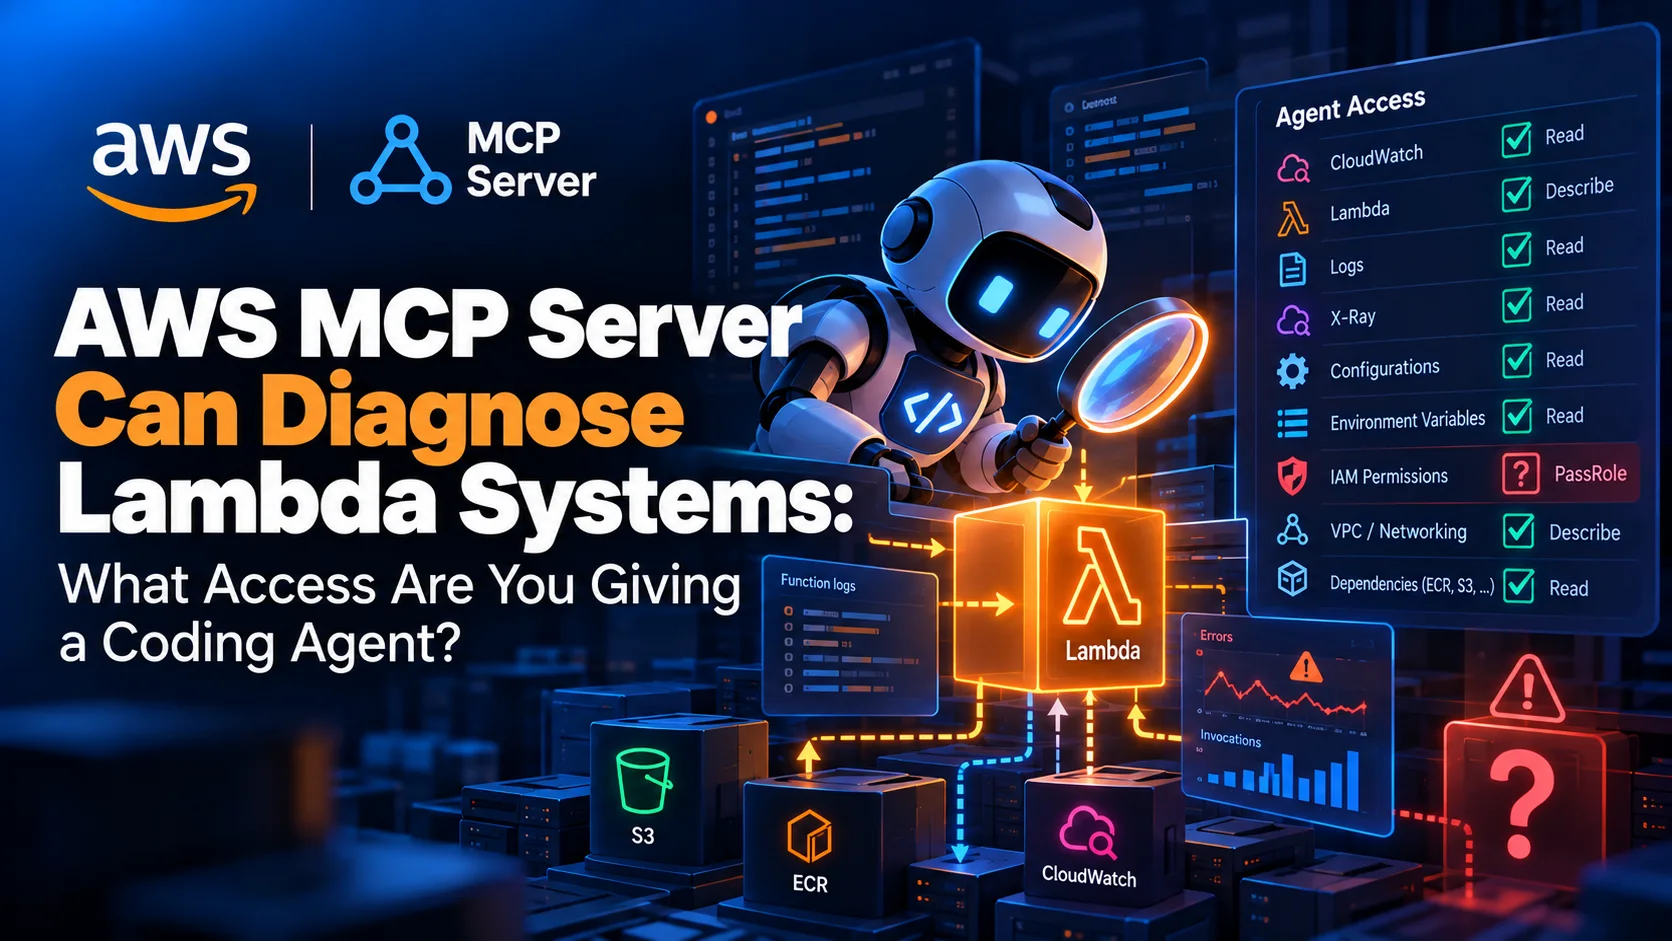
Güncelleme: 4 Eylül 2026. AWS, AWS MCP Server'a serverless teşhis kabiliyeti ekledi. Bir coding agent Lambda fonksiyonunu ve bağlı API Gateway, EventBridge, S3, DynamoDB, SNS, SQS ve Step Functions kaynaklarını inceleyebiliyor; hataları yedi günlük baseline ile karşılaştırabiliyor, deployed configuration ve son değişiklik zaman çizelgesini alabiliyor ve bağlı kaynaklardaki latency'yi analiz edebiliyor.
Asıl mühendislik sorusu agent'ın Lambda logu okuyup okuyamadığı değil. Teşhisin işe yaraması için yeterli cross-service operasyon bağlamını verirken IAM kapsamını, denetlenebilirliği ve production değişiklik yetkisini kontrol altında tutup tutamadığınızdır.
Pratik kontrol listesi
- Geniş insan-admin rollerini yeniden kullanmak yerine agent workflow'ları için ayrı IAM rolleri oluştur.
- Salt-okunur teşhis ile değişiklik yapma yetkilerini ayır.
- Agent aktiviteleri için CloudTrail ve diğer audit kayıtlarını incele.
- Agent'ın hangi production hesaplarını ve kaynaklarını görebileceğini belirle.
- Alınan log ve konfigürasyonu potansiyel hassas bağlam olarak değerlendir.
Kaynaklar ve doğrulama
Birincil kaynak: AWS What's New — “AWS MCP Server adds a serverless capability for AWS Lambda functions” (4 Eylül 2026).
Bu yazı doğrulanmış release bilgileriyle mühendislik yorumunu birbirinden ayırır. Destek durumu, limit ve kullanılabilirlik gibi değişken ayrıntılar production değişikliği öncesinde birincil dokümantasyondan tekrar kontrol edilmelidir.